Đưa ứng dụng lên Cloud chưa có nghĩa là kiến trúc đã tốt
Cloud giúp doanh nghiệp triển khai hạ tầng nhanh hơn, mở rộng tài nguyên linh hoạt và sử dụng nhiều dịch vụ được quản lý sẵn (managed service) mà không cần tự xây dựng mọi thứ từ đầu. Tuy nhiên, một ứng dụng đang chạy trên AWS không có nghĩa là hệ thống đã được thiết kế tốt.
Một ứng dụng web vẫn có thể gián đoạn khi một máy chủ gặp lỗi, chi phí có thể tăng nhanh vì tài nguyên cấp phát dư thừa, và một IAM Policy quá rộng có thể trở thành rủi ro bảo mật. Hệ thống chạy tốt với vài nghìn người dùng cũng có thể chậm đi khi lưu lượng tăng gấp nhiều lần. Nếu giám sát, nhật ký (log) và sao lưu không được chuẩn bị từ đầu, việc tìm nguyên nhân hay khôi phục sau sự cố sẽ rất khó khăn.
Đó là lý do AWS xây dựng AWS Well-Architected Framework. AWS hiện tổ chức framework thành sáu trụ cột: Operational Excellence, Security, Reliability, Performance Efficiency, Cost Optimization và Sustainability.
AWS Well-Architected Framework là gì?
AWS Well-Architected Framework là tập hợp các nguyên tắc, câu hỏi và best practices do AWS xây dựng để hỗ trợ thiết kế, vận hành và đánh giá workload trên Cloud, giúp đội ngũ kỹ thuật xác định rủi ro và những điểm có thể cải thiện.
Điểm quan trọng là framework không phải một kiến trúc mẫu cố định. Nó không yêu cầu mọi ứng dụng dùng cùng một bộ dịch vụ như EC2, Lambda hay DynamoDB, mà giúp đặt đúng câu hỏi trước mỗi quyết định kiến trúc:
- Nếu một máy chủ gặp lỗi, ứng dụng có tiếp tục hoạt động không?
- Ứng dụng có đang được cấp nhiều quyền IAM hơn mức thực sự cần thiết không?
- Khi lưu lượng tăng đột biến, hệ thống có khả năng mở rộng không?
- Có cơ chế phát hiện lỗi trước khi người dùng báo cáo không?
- Bản sao lưu có thực sự khôi phục được khi cần không?
- Có tài nguyên nào đang chạy nhưng gần như không được sử dụng không?
Thiết kế workload luôn đi kèm sự đánh đổi (trade-off) giữa nhiều mục tiêu: hệ thống trọng yếu có thể chấp nhận chi phí cao hơn để tăng độ tin cậy, trong khi môi trường phát triển (development) có thể ưu tiên tối ưu chi phí.
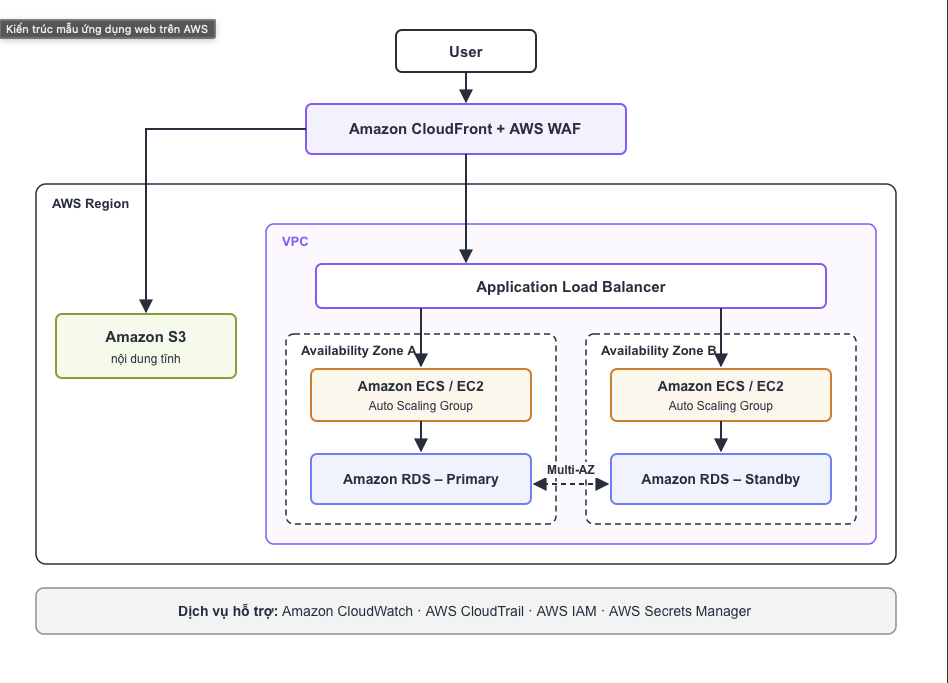
Ngoài các thành phần chính, dải dịch vụ hỗ trợ ở cuối sơ đồ (IAM, Secrets Manager, CloudWatch, CloudTrail) lo phần quyền truy cập, thông tin bí mật, giám sát và kiểm toán. AWS Well-Architected Framework giúp đánh giá kiến trúc này từ sáu góc nhìn khác nhau.
1. Operational Excellence – Vận hành xuất sắc
Operational Excellence là khả năng vận hành workload hiệu quả, nắm rõ tình trạng hệ thống và liên tục cải tiến quy trình vận hành. Một kiến trúc tốt không chỉ chạy đúng trong ngày đầu tiên: đội ngũ còn phải triển khai thay đổi an toàn, giám sát hệ thống, xử lý sự cố và rút kinh nghiệm sau mỗi lần sự cố xảy ra.
Ví dụ thực tế
Giả sử một ứng dụng chạy trên bốn EC2 instance. Nếu mỗi lần triển khai, lập trình viên phải SSH vào từng máy chủ, kéo mã nguồn và khởi động lại ứng dụng, quy trình này vừa tốn thời gian vừa dễ sai sót.
Cách tiếp cận tốt hơn là xây dựng CI/CD pipeline và Infrastructure as Code: việc triển khai được tự động hóa, hạ tầng được quản lý bằng AWS CloudFormation (hoặc công cụ tương đương), còn metrics và logs được tập trung trên CloudWatch. Nhờ đó, mỗi lần triển khai đều lặp lại được và ít phụ thuộc vào thao tác thủ công.
Operational Excellence hướng tới việc biến vận hành thành một quá trình có thể đo lường, tự động hóa và cải thiện liên tục.
Dịch vụ và tính năng AWS liên quan
- Amazon CloudWatch
- AWS CloudTrail
- AWS Systems Manager
- AWS CloudFormation
- AWS CodePipeline và các công cụ CI/CD
2. Security – Bảo mật
Security tập trung vào việc bảo vệ dữ liệu, hệ thống và tài sản bằng công nghệ Cloud và các biện pháp kiểm soát phù hợp. Bảo mật trên AWS không chỉ là cấu hình firewall mà gồm nhiều lớp: quản lý danh tính và quyền truy cập, bảo vệ và mã hóa dữ liệu, bảo vệ hạ tầng, phát hiện bất thường, ghi nhật ký kiểm toán và ứng phó sự cố.
Nguyên tắc cốt lõi là Least Privilege (đặc quyền tối thiểu): người dùng hoặc ứng dụng chỉ nên có những quyền cần thiết để hoàn thành nhiệm vụ của mình.
Ví dụ thực tế
Giả sử backend chỉ cần đọc và ghi tệp trong một S3 bucket. Cách nhanh nhưng không phù hợp là cấp AdministratorAccess cho ứng dụng: nó sẽ có quyền thực hiện hàng loạt hành động không liên quan tới nhiệm vụ thực tế, và nếu thông tin xác thực bị lộ, phạm vi ảnh hưởng sẽ lớn hơn nhiều. Thay vào đó, IAM Policy nên giới hạn đúng tài nguyên và hành động cần thiết.
Các thông tin bí mật như mật khẩu cơ sở dữ liệu hay API key cũng không nên viết cứng (hard-code) trong mã nguồn, mà nên được quản lý bằng AWS Secrets Manager hoặc giải pháp tương đương.
Bảo mật nên là một phần của kiến trúc ngay từ đầu, thay vì một lớp bổ sung sau khi hệ thống đã hoàn thành.
Dịch vụ và tính năng AWS liên quan
- AWS Identity and Access Management (IAM)
- AWS Key Management Service (KMS)
- AWS Secrets Manager
- AWS WAF
- AWS CloudTrail
- Security Groups (tính năng của Amazon VPC)
3. Reliability – Độ tin cậy
Reliability là khả năng workload hoạt động đúng chức năng một cách ổn định và phục hồi được khi có gián đoạn. AWS nhấn mạnh độ tin cậy không chỉ là thời gian hoạt động của hạ tầng, mà còn bao gồm cách workload được thiết kế, thay đổi và phục hồi trong suốt vòng đời.
Vì vậy, mục tiêu không phải một hệ thống “không bao giờ lỗi”: máy chủ có thể hỏng, một Availability Zone có thể gián đoạn, lưu lượng có thể tăng ngoài dự đoán. Hệ thống đáng tin cậy được thiết kế với giả định rằng lỗi có thể xảy ra.
Ví dụ thực tế
Nếu ứng dụng chỉ chạy trên một EC2 instance, sự cố ở instance đó có thể khiến toàn bộ ứng dụng ngừng hoạt động. Kiến trúc đáng tin cậy hơn triển khai nhiều instance trên nhiều Availability Zone, đặt Application Load Balancer ở phía trước và Auto Scaling Group ở phía sau. Khi một instance không còn khỏe mạnh (unhealthy), Load Balancer ngừng chuyển lưu lượng tới đó, còn Auto Scaling bổ sung năng lực xử lý khi cần. Với cơ sở dữ liệu, Amazon RDS Multi-AZ là lựa chọn đáng cân nhắc cho workload cần khả năng sẵn sàng cao hơn.
Sao lưu cũng là một phần quan trọng của độ tin cậy, nhưng “có bản sao lưu” là chưa đủ. Tổ chức còn cần xác định RTO (thời gian khôi phục mục tiêu), RPO (điểm khôi phục mục tiêu) và kiểm tra khả năng khôi phục trên thực tế.
Độ tin cậy nên được đánh giá bằng khả năng chịu lỗi và phục hồi, chứ không chỉ bằng trạng thái “đang chạy”.
Dịch vụ và tính năng AWS liên quan
- Elastic Load Balancing
- Amazon EC2 Auto Scaling
- Amazon Route 53
- Amazon RDS Multi-AZ
- AWS Backup
- Kiến trúc Multi-AZ (hướng thiết kế)
4. Performance Efficiency – Hiệu quả hiệu năng
Performance Efficiency là khả năng sử dụng tài nguyên tính toán hiệu quả để đáp ứng yêu cầu của hệ thống, và duy trì hiệu quả đó khi nhu cầu và công nghệ thay đổi. Không phải lúc nào nâng cấu hình máy chủ cũng là giải pháp tối ưu: đôi khi cần cải thiện cache, truy vấn cơ sở dữ liệu, mạng hoặc chính kiến trúc.
Ví dụ thực tế
Giả sử website có hàng nghìn hình ảnh, tệp JavaScript và CSS. Nếu toàn bộ nội dung tĩnh đều đi qua máy chủ ứng dụng, máy chủ phải xử lý thêm rất nhiều yêu cầu không liên quan tới logic nghiệp vụ. Giải pháp phổ biến là lưu nội dung tĩnh trên Amazon S3 và phân phối qua Amazon CloudFront để đưa nội dung tới gần người dùng hơn. Với dữ liệu được truy cập thường xuyên, Amazon ElastiCache giúp giảm số lần backend phải truy vấn cơ sở dữ liệu.
Việc chọn loại compute phù hợp cũng quan trọng. Workload có lượng yêu cầu thưa thớt có thể phù hợp với serverless, trong khi dịch vụ cần kiểm soát chi tiết môi trường chạy (runtime) có thể hợp hơn với container hoặc EC2.
Việc tối ưu hiệu năng nên dựa trên metrics, đặc điểm của workload và yêu cầu thực tế, thay vì giả định.
Dịch vụ và tính năng AWS liên quan
- Amazon CloudFront
- Amazon ElastiCache
- Amazon EC2
- AWS Lambda
- Amazon DynamoDB
- Amazon EC2 Auto Scaling
5. Cost Optimization – Tối ưu chi phí
Cost Optimization là khả năng mang lại giá trị kinh doanh với chi phí phù hợp. Điểm quan trọng là tối ưu chi phí không đồng nghĩa với chọn phương án rẻ nhất. Một giải pháp có chi phí hạ tầng thấp nhưng thường xuyên gián đoạn, hoặc đòi hỏi nhiều giờ vận hành thủ công, chưa chắc rẻ hơn về tổng thể. AWS xem đây là quá trình cải tiến liên tục trong suốt vòng đời của workload.
Ví dụ thực tế
Một EC2 instance lớn chạy 24/7 nhưng mức sử dụng CPU luôn rất thấp có thể là dấu hiệu của việc cấp phát dư thừa (over-provisioning). Đội ngũ kỹ thuật có thể đánh giá lại kích thước instance hoặc dùng Auto Scaling để điều chỉnh năng lực theo nhu cầu. Với workload ổn định trong thời gian dài, Savings Plans hoặc Reserved Instances là lựa chọn cần cân nhắc tùy trường hợp. Còn với dữ liệu trên S3 ít được truy cập theo thời gian, S3 Lifecycle có thể chuyển dữ liệu sang lớp lưu trữ (storage class) phù hợp hơn.
Tối ưu chi phí hiệu quả đòi hỏi cả đội ngũ kỹ thuật lẫn bộ phận kinh doanh cùng hiểu tài nguyên nào đang tạo ra giá trị và mức chi phí nào đang phục vụ giá trị đó.
Dịch vụ và tính năng AWS liên quan
- AWS Cost Explorer
- AWS Budgets
- Savings Plans và Reserved Instances (mô hình định giá)
- Amazon S3 Lifecycle
- Auto Scaling
6. Sustainability – Tính bền vững
Sustainability tập trung vào tác động môi trường của workload trên Cloud, cụ thể là mức tiêu thụ năng lượng và hiệu quả sử dụng tài nguyên. Theo định nghĩa của AWS, mục tiêu là giảm tiêu thụ năng lượng và tăng hiệu quả trên mọi thành phần của workload, bằng cách khai thác tối đa tài nguyên đã cấp phát và giảm tổng lượng tài nguyên cần dùng.
Ở góc độ kiến trúc, đây không đơn thuần là một khẩu hiệu về môi trường. Hàng chục máy chủ chạy ở mức sử dụng rất thấp là đang dùng nhiều tài nguyên hơn mức cần thiết, và việc loại bỏ phần dư thừa thường mang lại lợi ích đồng thời cho hiệu năng, chi phí và tính bền vững.
Ví dụ thực tế
Một hệ thống có tải chênh lệch lớn giữa ngày và đêm nhưng luôn giữ năng lực ở mức cao điểm sẽ dùng nhiều tài nguyên không cần thiết. Auto Scaling giúp năng lực bám sát nhu cầu thực tế, còn những thành phần không còn được sử dụng nên được gỡ bỏ thay vì tồn tại mãi trong hạ tầng. Ở tầng phần mềm, tối ưu các đoạn mã tiêu tốn nhiều tài nguyên cũng góp phần nâng mức sử dụng hiệu quả.
Cần lưu ý rằng serverless hay dịch vụ được quản lý sẵn (như AWS Lambda, AWS Fargate) có thể giúp nâng mức sử dụng tài nguyên trong những workload phù hợp, nhưng bản thân việc dùng chúng không tự động khiến kiến trúc “xanh” hơn. Điều quan trọng vẫn là đo lường và tối ưu mức sử dụng thực tế.
Dịch vụ và tính năng AWS liên quan
- Amazon EC2 Auto Scaling
- AWS Compute Optimizer (gợi ý right-sizing)
- Amazon S3 Lifecycle
- AWS Sustainability console (theo dõi lượng phát thải carbon liên quan đến việc sử dụng AWS; thay thế Customer Carbon Footprint Tool)
Áp dụng 6 trụ cột vào kiến trúc mẫu
Quay lại kiến trúc ở đầu bài, sáu trụ cột có thể được nhìn như sau:
| Trụ cột | Câu hỏi cốt lõi | Trong kiến trúc mẫu |
|---|---|---|
| Operational Excellence | Vận hành, giám sát và cải tiến có hiệu quả không? | Triển khai tự động, hạ tầng quản lý bằng mã, CloudWatch cung cấp metrics, logs và cảnh báo |
| Security | Dữ liệu và quyền truy cập đã được bảo vệ đúng cách chưa? | IAM kiểm soát quyền, Secrets Manager giữ thông tin xác thực, WAF bảo vệ ứng dụng, CloudTrail phục vụ kiểm toán |
| Reliability | Hệ thống có chịu lỗi và phục hồi được không? | Nhiều instance trên hai Availability Zone, Load Balancer phân phối lưu lượng, RDS Multi-AZ |
| Performance Efficiency | Tài nguyên có đáp ứng hiệu năng khi nhu cầu thay đổi không? | CloudFront phục vụ nội dung từ cache, S3 lưu nội dung tĩnh, năng lực tính toán điều chỉnh theo nhu cầu |
| Cost Optimization | Chi phí có gắn với giá trị kinh doanh không? | Auto Scaling không giữ năng lực ở mức cao điểm, công cụ chi phí phát hiện tài nguyên kém hiệu quả |
| Sustainability | Có đang dùng nhiều tài nguyên hơn mức cần thiết không? | Năng lực bám sát tải thực tế, tài nguyên dư thừa được gỡ bỏ |
Một dịch vụ có thể đóng góp cho nhiều trụ cột cùng lúc. Auto Scaling, chẳng hạn, có thể cải thiện Reliability, Performance Efficiency, Cost Optimization và Sustainability tùy cách hệ thống sử dụng nó.
Tuy nhiên, đây không phải một kiến trúc “chuẩn” cho mọi ứng dụng. Một startup với vài trăm yêu cầu mỗi ngày và một nền tảng thương mại điện tử xử lý hàng triệu yêu cầu có những nhu cầu hoàn toàn khác nhau. Well-Architected Framework giúp đặt đúng câu hỏi để lựa chọn kiến trúc, thay vì áp đặt một kiến trúc duy nhất.
Những sai lầm thường gặp khi xây dựng hệ thống trên AWS
Nhiều sai lầm dưới đây ảnh hưởng tới nhiều trụ cột cùng lúc. Bảng sau tóm tắt chúng theo trụ cột bị tác động và hướng xử lý:
| Sai lầm thường gặp | Trụ cột bị ảnh hưởng | Hướng xử lý |
|---|---|---|
| Cấp quyền IAM quá rộng (như cấp Administrator cho ứng dụng cho tiện) | Security | Áp dụng Least Privilege, giới hạn hành động và tài nguyên |
| Viết cứng thông tin bí mật trong mã nguồn, không mã hóa dữ liệu nhạy cảm hoặc không lưu audit trail | Security | Dùng Secrets Manager, KMS và CloudTrail |
| Không giám sát và cảnh báo, chỉ biết lỗi khi người dùng báo | Operational Excellence, Reliability | Xác định metrics, logs, cảnh báo và runbook cho sự cố thường gặp |
| Triển khai và cấu hình thủ công | Operational Excellence, Reliability | Dùng CI/CD và Infrastructure as Code để tránh sai lệch cấu hình (configuration drift) |
| Phụ thuộc vào một instance hoặc một Availability Zone (single point of failure) | Reliability | Cân nhắc Multi-AZ, Load Balancer và Auto Scaling theo yêu cầu thực tế |
| Có bản sao lưu nhưng chưa từng kiểm tra khôi phục | Reliability | Xác định RTO/RPO và diễn tập khôi phục định kỳ |
| Tăng cấu hình máy chủ trước khi tìm điểm nghẽn, bỏ qua cache và CDN | Performance Efficiency | Quyết định dựa trên metrics; cân nhắc CloudFront, ElastiCache |
| Cấp phát dư thừa: giữ năng lực ở mức cao điểm, để tài nguyên không dùng tiếp tục chạy | Cost Optimization, Sustainability | Right-sizing, Auto Scaling, gỡ bỏ tài nguyên không dùng |
| Không theo dõi chi phí | Cost Optimization | Gắn thẻ (tagging), đặt ngân sách với AWS Budgets, theo dõi bằng Cost Explorer |
Well-Architected Review: đánh giá liên tục, không phải checklist làm một lần
Kiến trúc thay đổi cùng sản phẩm: lưu lượng tăng, yêu cầu mới xuất hiện, đội ngũ lớn hơn và AWS liên tục cải tiến dịch vụ. Vì vậy AWS khuyến nghị đánh giá kiến trúc liên tục và tại các mốc quan trọng: giai đoạn thiết kế, trước khi đưa vào vận hành và sau những thay đổi lớn. AWS cũng nhấn mạnh Well-Architected Review nên là một cuộc trao đổi mang tính xây dựng, không phải một cuộc kiểm toán (audit).
Quy trình review hiện có thể được thực hiện theo ba giai đoạn chính:
Prepare → Review → Improve.
Mục tiêu cuối cùng không phải hoàn thành một checklist, mà là biến những phát hiện từ review thành các hành động cải thiện cụ thể cho workload.
Một điểm thường bị bỏ qua: theo AWS, workload không chỉ gồm dịch vụ và tài nguyên Cloud mà còn gồm con người, đội ngũ, quy trình và runbook đi kèm. Do đó, Well-Architected Review không chỉ rà soát sơ đồ hạ tầng mà còn xem xét cách đội ngũ vận hành workload.
AWS cũng cung cấp AWS Well-Architected Tool để ghi nhận workload, đánh giá kiến trúc dựa trên framework và theo dõi tiến độ cải thiện theo thời gian. Quan trọng hơn cả là biến việc đánh giá kiến trúc thành một thói quen trong vòng đời phát triển sản phẩm.
Kết luận
Một hệ thống Cloud tốt không thể chỉ được đánh giá bằng việc nó có đang chạy hay không. Sáu trụ cột của AWS Well-Architected Framework cung cấp sáu góc nhìn để hỏi đúng câu hỏi: đội ngũ có vận hành hiệu quả không, dữ liệu có được bảo vệ đúng cách không, hệ thống phản ứng thế nào khi có lỗi, hiệu năng có đáp ứng khi lưu lượng thay đổi không và tài nguyên có được dùng hợp lý không.
Không có kiến trúc Cloud hoàn hảo cho mọi workload. Kiến trúc phù hợp phải xuất phát từ yêu cầu kinh doanh, lưu lượng, yêu cầu bảo mật, ngân sách và năng lực vận hành của tổ chức, cùng những sự đánh đổi đi kèm. Áp dụng framework từ sớm giúp doanh nghiệp không chỉ đáp ứng nhu cầu hiện tại mà còn có nền tảng để mở rộng và tối ưu khi sản phẩm phát triển.
Bạn muốn đánh giá kiến trúc AWS hiện tại? Một buổi Well-Architected Review là bước khởi đầu thực tế để biết workload của bạn còn những điểm nào có thể cải thiện. Đội ngũ Cloud Architecture của chúng tôi có thể cùng bạn rà soát theo sáu trụ cột và đề xuất các hạng mục ưu tiên. Hãy liên hệ để trao đổi thêm.
Câu hỏi thường gặp (FAQ)
AWS Well-Architected Framework có bao nhiêu trụ cột?
Sáu trụ cột: Operational Excellence, Security, Reliability, Performance Efficiency, Cost Optimization và Sustainability. Sustainability được bổ sung sau, nên các tài liệu cũ vẫn có thể chỉ nhắc tới năm trụ cột.
Well-Architected Review có phải là audit không?
Không. AWS nhấn mạnh đây nên là một cuộc trao đổi mang tính xây dựng giữa các bên liên quan, nhằm nhận diện rủi ro và xác định hạng mục cần ưu tiên cải thiện, chứ không phải một cuộc kiểm toán chấm đạt hay không đạt.
AWS Well-Architected Tool dùng để làm gì?
Đây là công cụ của AWS giúp ghi nhận workload, đánh giá kiến trúc theo các câu hỏi của framework, xác định rủi ro và theo dõi quá trình cải thiện kiến trúc theo thời gian.